जेएनएन, नवी दिल्ली: मोबाईल बँकिंगपासून ते ई-कॉमर्स, यूपीआय आणि ऑनलाइन गुंतवणुकीपर्यंत, वेग आणि वापराची सुलभता वाढली आहे, पण यामुळे प्रत्येक भारतीयाचा डिजिटल ठसाही विस्तारला आहे. सायबर गुन्हेगारीचा वाढता धोका आणि सतत वाढणाऱ्या डिजिटल फसवणुकीचे हे देखील एक कारण आहे.
गृह मंत्रालयाच्या मते, 2025 मध्ये सायबर गुन्हे 24 टक्क्यांनी वाढले, ज्यामुळे 22,495 कोटी रुपयांचे आर्थिक नुकसान झाले. देशातील कामगार, सुशिक्षित आणि जागरूक वर्गसुद्धा या घोटाळेबाजांना बळी पडत आहे, ही एक चिंतेची बाब आहे. कल्पना करा, एके दिवशी सकाळी उठल्यावर तुमच्या लक्षात येते की कोणीतरी तुमचा ईमेल, इंटरनेट मीडिया किंवा बँक खाते ॲक्सेस केले आहे. तुम्हाला खात्री होती की तुम्ही एक मजबूत पासवर्ड तयार केला होता आणि तो कोणाशीही शेअर केला नव्हता. तरीही, फिशिंग ईमेल किंवा डेटा ब्रीचद्वारे सायबर गुन्हेगाराने तुमचा पासवर्ड कसा चोरला, हा खरा प्रश्न आहे. हे आजच्या सायबरसुरक्षेतील सर्वात मोठ्या आव्हानांपैकी एक आहे. एकंदरीत, डिजिटल खाती सुरक्षित ठेवण्यासाठी केवळ पासवर्ड आता पुरेसा नाही. हे साध्य करण्यासाठी, तुम्ही सतर्क राहिले पाहिजे आणि आधुनिक तांत्रिक सुरक्षा उपायांचा विचार केला पाहिजे.
सायबरसुरक्षेसाठी टिप्स:
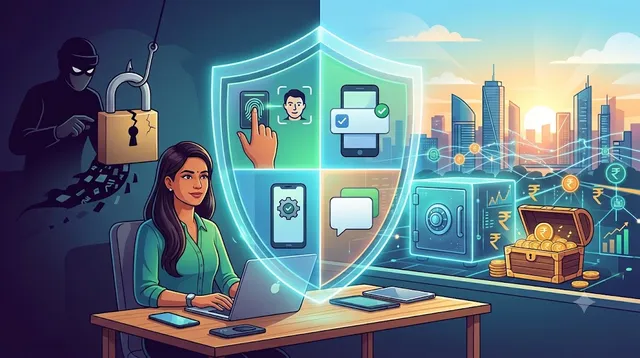
आजकाल, फसवणूक प्रत्यक्ष घडत असते, किंवा असे म्हणता येईल की, घोटाळ्यांच्या पद्धती सतत बदलत आहेत. हे इतक्या वेगाने घडते की सामान्य लोकांची जागरूकता त्याच्याशी जुळवून घेऊ शकत नाही. तथापि, तुम्हाला काही विशिष्ट सुरक्षा पद्धतींबद्दल खात्री असणे आवश्यक आहे. यामुळे तुम्ही असा सापळा रचू शकता, ज्यातून सुटणे घोटाळेबाजांना कठीण जाईल. हा उपाय म्हणजे मल्टी-फॅक्टर ऑथेंटिकेशन. यामध्ये, तुमची सुरक्षा केवळ पासवर्डपुरती मर्यादित नसते. जरी एखाद्या घोटाळेबाजाला पासवर्ड मिळाला, तरी लॉग इन करण्यासाठी त्याला आपली ओळख पडताळून पाहावी लागेल, जे जवळजवळ अशक्य आहे.
मजबूत सुरक्षा सुनिश्चित करण्यासाठीच्या या उपायांमुळे, ऑनलाइन बँकिंगपासून ते कॉर्पोरेट नेटवर्क्सपर्यंत, मल्टी-फॅक्टर ऑथेंटिकेशन (MFA) तंत्रज्ञान डिजिटल सुरक्षेचा एक आवश्यक भाग बनत आहे. चालू आर्थिक वर्षाच्या सुरुवातीपासून, आरबीआयने डिजिटल पेमेंटसाठी किमान दोन स्वतंत्र प्रमाणीकरण घटक अनिवार्य केले आहेत, याचा अर्थ कार्ड, वॉलेट आणि यूपीआय पेमेंटसाठी पिन किंवा ओटीपी व्यतिरिक्त अतिरिक्त प्रमाणीकरणाची आवश्यकता आहे.
मल्टी-फॅक्टर ऑथेंटिकेशन कसे कार्य करते?
ही एक तांत्रिक सुरक्षा पद्धत आहे, ज्यामध्ये वापरकर्त्याला खाते, प्रणाली किंवा ॲप्लिकेशनमध्ये प्रवेश करण्यापूर्वी आपली ओळख सिद्ध करण्यासाठी दोन किंवा अधिक वेगवेगळे पुरावे सादर करणे आवश्यक असते. तुमच्या पासवर्ड किंवा पिन व्यतिरिक्त, फिंगरप्रिंट किंवा चेहऱ्याच्या ओळखीद्वारे पडताळणी करणे आवश्यक असते.
हे तंत्रज्ञान सुरक्षा कशी प्रदान करते?
जर एखाद्या सायबर गुन्हेगाराने फिशिंग, मालवेअर किंवा डेटाबेस ब्रीचद्वारे तुमचा पासवर्ड चोरला, तर तुमच्या खात्यात लॉग इन करताना तुमच्या पासवर्डसोबत सुरक्षा किंवा बायोमेट्रिक प्रमाणीकरण आवश्यक असते. असे करण्यात अयशस्वी झाल्यास प्रवेश आपोआप रद्द होतो. तथापि, हा एक संपूर्ण सुरक्षा उपाय नाही. हे मजबूत पासवर्ड, सॉफ्टवेअर अपडेट्स, ॲक्सेस कंट्रोल, मॉनिटरिंग आणि वापरकर्त्याच्या जागरूकतेसह सर्वोत्तम काम करते.
ऑथेंटिकेशन आणि ऑथोरायझेशन समजून घ्या
ऑथेंटिकेशन तुम्ही कोण आहात हे सत्यापित करते. तुमची ओळख सत्यापित झाल्यानंतर तुम्हाला कशात प्रवेश करण्याची परवानगी आहे हे ऑथोरायझेशन ठरवते. उदाहरणार्थ, लॉग इन करणे तुमच्या ओळखीची पुष्टी करते; पेरोल रेकॉर्ड्समध्ये प्रवेश करणे हे ऑथोरायझेशन आहे.
मल्टीफॅक्टर ऑथेंटिकेशनच्या सामान्य पद्धती
एसएमएस आणि ईमेल कोड: सिस्टम तुमच्या फोनवर टेक्स्ट मेसेज किंवा ईमेलद्वारे एक-वेळचा कोड पाठवते. लॉग इन पूर्ण करण्यासाठी तुम्ही हा कोड तुमच्या पासवर्डसोबत टाकता. ही एमएफएची सर्वात सामान्यपणे वापरली जाणारी पद्धत आहे, परंतु ती सर्वात कमी सुरक्षित आहे, कारण सिम-स्वॅपिंगद्वारे एसएमएस संदेश अडवले जाऊ शकतात आणि ईमेल खाती देखील हॅक केली जाऊ शकतात.
ऑथेंटिकेटर ॲप्स: मायक्रोसॉफ्ट आणि गूगल ऑथेंटिकेशनसारखे ॲप्स वेळेवर आधारित एक-वेळचे पासवर्ड तयार करतात जे दर ३० ते ६० सेकंदांनी बदलतात. कारण हा कोड तुमच्या डिव्हाइसवर तयार केला जातो आणि नेटवर्कवरून कधीही पाठवला जात नाही, त्यामुळे ऑथेंटिकेटर ॲप्सना एसएमएस कोडपेक्षा हॅक करणे किंवा अडवणे खूपच कठीण असते.
पुश नोटिफिकेशन्स: जेव्हा तुम्ही लॉग इन करता, तेव्हा तुमच्या फोनवर एक नोटिफिकेशन दिसते, जे तुम्हाला एकाच टॅपमध्ये विनंती मंजूर करण्यास किंवा नाकारण्यास सांगते. हा एक सोयीस्कर आणि सुरक्षित उपाय आहे. आधुनिक प्रणाली वापरकर्त्यांना लॉगिन स्क्रीनवर दिसणारा नंबर नोटिफिकेशनमध्ये टाकून दोन्ही जुळण्यांची पडताळणी करण्यास सांगून हे टाळतात.
पासकीज: ऑथेंटिकेशनमधील हा सर्वात मोठा बदल आहे. पासकीज पब्लिक-की क्रिप्टोग्राफीचा वापर करून पासवर्डची जागा घेतात. तुमचे डिव्हाइस एक प्रायव्हेट की (जी पिन, बायोमेट्रिक्स किंवा तत्सम प्रणालीद्वारे संरक्षित असते) साठवते आणि वेबसाइट्स फक्त पब्लिक की साठवतात. याचा अर्थ असा की, फिशिंगद्वारे चोरले जाऊ शकणारे पासवर्ड नसतात, अडवले जाऊ शकणारे कोड नसतात आणि पुन्हा वापरता येण्याजोगी क्रेडेन्शियल्स नसतात.
अकाउंटची सुरक्षा मजबूत करा:
- महत्त्वाच्या अकाउंट्सवर, विशेषतः ईमेल आणि ॲडमिनिस्ट्रेटर अकाउंट्सवर मल्टी-फॅक्टर ऑथेंटिकेशन सक्षम करा.
- जेव्हा शक्य असेल तेव्हा फिशिंग-प्रतिरोधक ऑथेंटिकेशन (जसे की पासकीज) वापरा.
- अनोळखी लॉगिन प्रॉम्प्टला कधीही मान्यता देऊ नका किंवा व्हेरिफिकेशन कोड कोणासोबतही शेअर करू नका.
- प्रत्येक अकाउंटसाठी वेगळा पासवर्ड ठेवणे आणि पासवर्ड मॅनेजर वापरणे सर्वोत्तम आहे.
- तुमचे अकाउंट सेशन्स नियमितपणे तपासा. हरवलेल्या किंवा अज्ञात डिव्हाइसेसवरून अकाउंटचा ॲक्सेस काढून टाका.
- तसेच, पर्यायी रिकव्हरी पद्धती तयार ठेवा, जेणेकरून तुमचे डिव्हाइस हरवल्यास तुमचे अकाउंट कायमचे लॉक होणार नाही.